WordPressでブログを運営するうえで、気を付けておきたいのが不正アクセスやサイトの改ざんといったセキュリティ上の問題です。
こうした攻撃への対策の一つとして、エックスサーバーには「WAF」というセキュリティ機能が用意されています。
今回は、エックスサーバーのWAFの基本的な仕組みや6つの設定項目、実際の設定方法と注意点について紹介します。
エックスサーバーのWAFとは?
WAF(Web Application Firewall)は、Webサイトへの不正なアクセスを検知・遮断するためのセキュリティ機能です。
WordPressなどのWebアプリケーションに存在する弱点(脆弱性)を狙った攻撃から、サイトを保護する役割があります。
エックスサーバーでは、このWAFが標準機能として用意されており、WordPressに新たなプラグインをインストールすることなく、サーバーパネルから設定できます。
ただし、WAFを有効にしたからといって、すべての攻撃を防げるわけではありません。WordPress本体やテーマ、プラグインの更新など、基本的なセキュリティ対策と組み合わせて利用することが大切です。
WAFの6つの設定項目
エックスサーバーのWAFには、以下の6つの設定項目が用意されています。
| 設定項目 | 対策内容 |
|---|---|
| XSS対策 | 悪意のあるスクリプトを埋め込む攻撃への対策 |
| SQL対策 | データベースの情報を不正に取得・改ざんする攻撃への対策 |
| ファイル対策 | サーバーの設定ファイルなどへの不正アクセス対策 |
| メール対策 | メールフォームなどを悪用した不正送信への対策 |
| コマンド対策 | サーバー上で不正なコマンドを実行させる攻撃への対策 |
| PHP対策 | PHPの関数を悪用した攻撃への対策 |
いずれもWordPressなどのWebサイトを守るための機能で、それぞれ個別にON・OFFを切り替えられます。
基本的には6項目すべてをONにしておくことで、セキュリティの強化につながります。
ただし、WAFによって正常な操作までブロックされる場合があるため、設定変更後はサイトの動作を確認することが大切です。
エックスサーバーのWAF設定方法
ここからは、実際にエックスサーバーのWAFを設定する方法を紹介します。
設定はWordPressの管理画面ではなく、エックスサーバーのサーバーパネルから行います。
サーバーパネルからWAF設定を開く
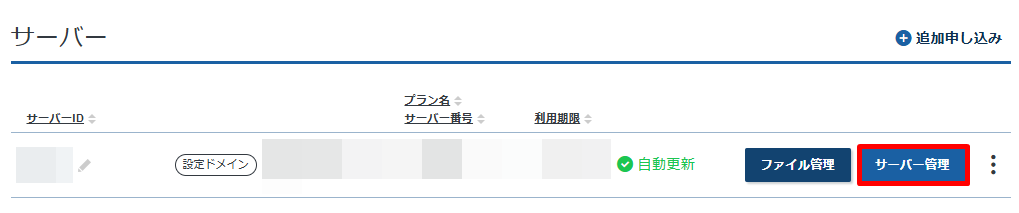
まずは、下記より、ログインしサーバー管理画面を開きます。
エックスサーバーログイン画面: https://secure.xserver.ne.jp/xapanel/login/xserver/
左側のメニューから「セキュリティ」→「WAF設定」をクリックします。
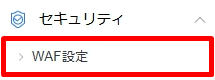
WAF設定の画面が表示されたら、現在の設定状況を確認しましょう。
設定するドメインを選択する
続いて、WAFを設定するドメインを選択します。画面右上のドメイン選択欄から、対象となるドメインを指定します。
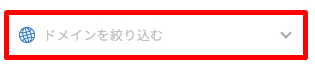
複数のドメインを運営している場合は、間違ったドメインを選択しないよう注意してください。
各項目をONに切り替える
対象のドメインを選択すると、6つのWAF設定項目が表示されます。
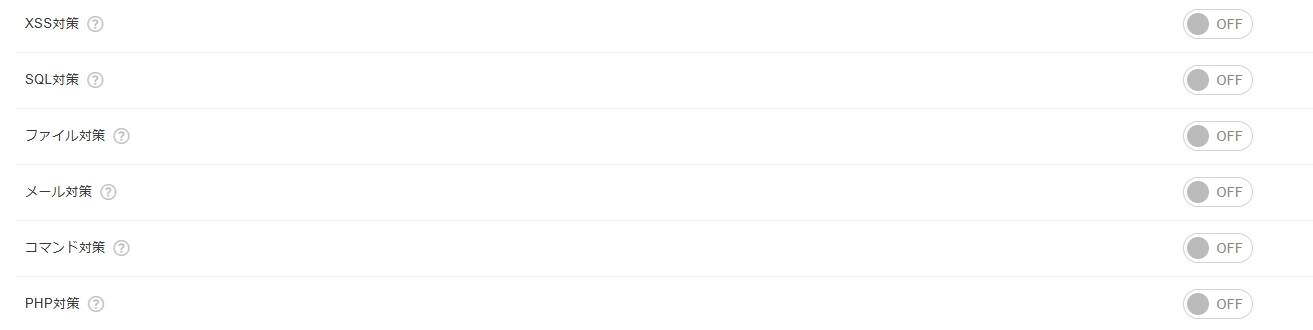
それぞれの項目にON・OFFを切り替えるスイッチが用意されているので、設定状況を確認しましょう。
基本的には、6つの項目すべてをONにすることをおすすめします。OFFになっている項目があれば、スイッチを操作してONに切り替えます。
設定を変更した際に確認画面が表示された場合は、内容を確認して変更を確定してください。
設定の反映と動作を確認する
WAFの設定を変更しても、すぐにサーバー側へ反映されるとは限りません。
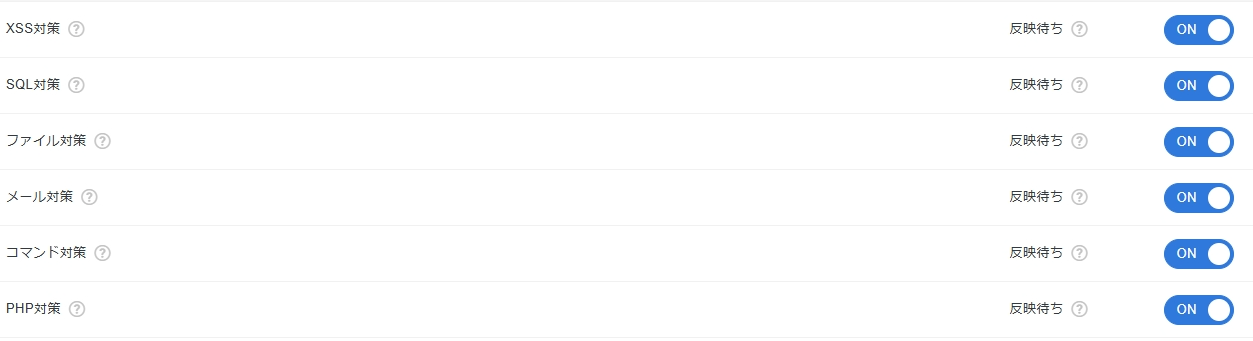
エックスサーバーの公式マニュアルによると、新サーバーパネルでは設定の反映まで最大30分程度かかる場合があります。
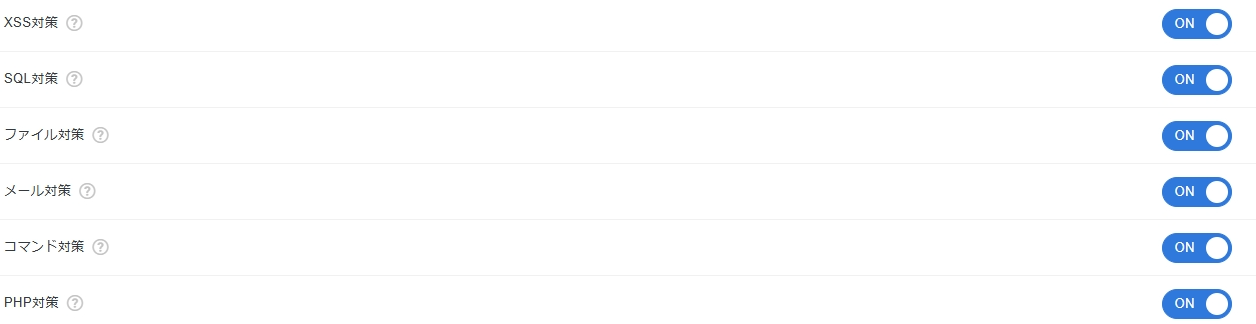
設定が反映されたら、実際にブログへアクセスし、正常に表示されるか確認しましょう。
また、WordPressの管理画面で記事の編集・保存や画像のアップロードなど、普段利用している機能が問題なく動作するかも確認しておくと安心です。
WAF設定の注意点とエラーへの対処方法
WAFはセキュリティ対策として有効な機能ですが、設定によってはWordPressの操作に影響する場合があります。
ここでは、WAFを利用する際の注意点と、エラーが発生した場合の対処方法について紹介します。
WAFによって正常な操作がブロックされる場合がある
WAFは不正なアクセスを検知する仕組みですが、正常なアクセスを攻撃と誤判定してしまうことがあります。
例えば、WordPressの記事を保存できなくなったり、プラグインの操作中にエラーが表示されたりするケースです。
また、問い合わせフォームなど、外部からデータを送信する機能に影響する場合もあります。
このような現象は、WAFが正当なアクセスを不正なものとして検知・遮断してしまう「誤検知」によって発生している可能性があります。
ただし、エラーの原因が必ずしもWAFにあるとは限りません。WordPress本体やプラグインの不具合など、ほかの原因も考えられます。
WordPressでエラーが発生した場合の対処方法
WAFを有効にした後、WordPressの操作中にエラーが発生するようになった場合は、WAFの設定が影響していないか確認してみましょう。
まず、エラーが発生した操作や時間帯を確認します。そのうえで、原因と思われるWAFの設定項目を一時的にOFFにし、設定が反映されるまで待ってから、同じ操作を試してみます。
OFFにすることで正常に動作するようになれば、その項目が影響している可能性があります。ただし、セキュリティ機能を無効にしたまま運用することは、できるだけ避けたいところです。
原因が確認できたら、WordPressのテーマやプラグインの設定変更などで対応できないか検討し、必要に応じてエックスサーバーのサポートにも相談するとよいでしょう。
また、WAFの設定を一時的にOFFにした場合は、確認後に再度ONへ戻すことを忘れないようにしてください。
おわりに
今回は、エックスサーバーのWAF設定方法と、6つの設定項目や注意点について紹介しました。
WAFは、WordPressなどのWebサイトを不正アクセスから守るためのセキュリティ機能で、エックスサーバーではサーバーパネルから簡単に設定できます。
基本的には6つの項目をONにしておくことをおすすめしますが、正常な操作がブロックされる場合もあるため、設定後はサイトの動作を確認しておきましょう。
また、WAFだけですべての攻撃を防げるわけではないため、WordPress本体やテーマ、プラグインの更新などもあわせて行い、サイトの安全性を高めていくことが大切です。