WordPressでブログを運営するうえで、欠かせないのがセキュリティ対策です。
不正ログインやサイトの改ざんを防ぐために、セキュリティプラグインを導入している方も多いと思いますが、実はレンタルサーバー側にもさまざまな対策が用意されています。
今回は、エックスサーバーが標準で備えているセキュリティ機能を中心に、確認・見直しをしておきたい設定について紹介します。
エックスサーバーが備えるセキュリティ機能
エックスサーバーには、WordPressのセキュリティを強化するための以下のような機能が標準で備わっています。
- ログイン試行回数の制限
- 海外からの管理画面へのアクセス制限
- 不正なアクセスを検知・遮断するWAF
これらはWordPressに新たなプラグインをインストールする必要がなく、エックスサーバーのサーバーパネルから設定できます。
ただし、最初から有効になっている機能もあれば、自分で設定する必要があるものもあります。また、利用環境によっては、一部の制限がブログの運営に影響する場合もあります。
セキュリティを強化するためにも、現在どのような設定になっているか、改めて確認しておくとよいでしょう。
エックスサーバーで見直したいセキュリティ設定
ここからは、エックスサーバーで確認しておきたい主なセキュリティ設定を紹介します。
基本的な設定は、エックスサーバーの「サーバーパネル」から確認・変更できます。
まずは、下記より、ログインしサーバー管理画面を開きます。
エックスサーバーログイン画面: https://secure.xserver.ne.jp/xapanel/login/xserver/
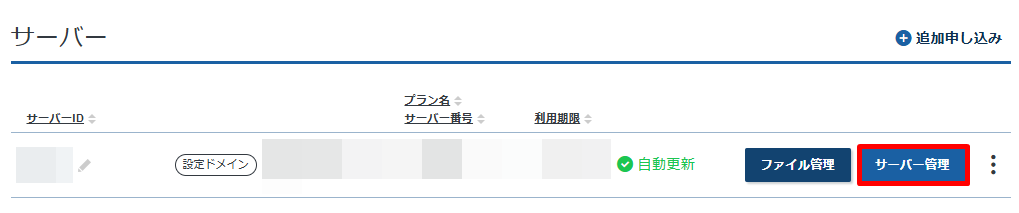
以下では、サーバーパネルの左側に表示されるメニューの順番に沿って説明していきます。
サーバー
自動バックアップの取得・復元
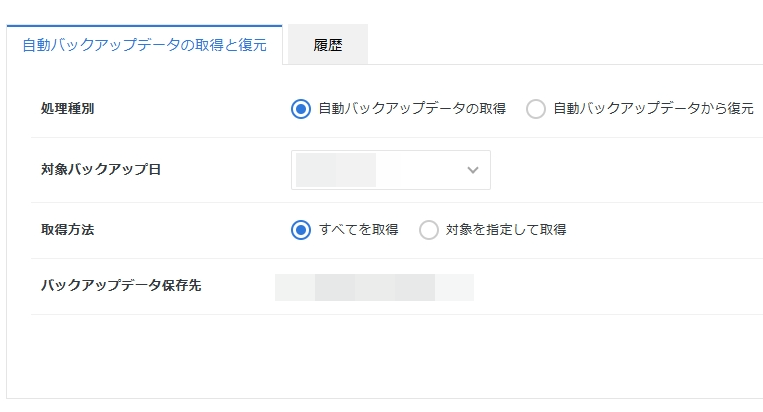
エックスサーバーには、自動バックアップ機能が標準で備わっています。
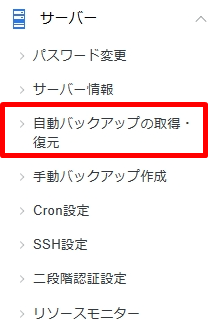
サーバー上のWebサイトのファイルやメールデータ、MySQLデータベースなどが自動的にバックアップされ、過去14日間分のデータを取得・復元できます(一部の旧サーバーでは7日間)。
WordPressの不具合やデータの破損、不正アクセスなどによってサイトに問題が発生した場合に、復旧手段として役立つ機能です。
サーバーパネルの「自動バックアップの取得・復元」から、バックアップの状況を確認できます。なお、データベースについては別途、データベースの自動バックアップから取得・復元する仕組みになっています。
ただし、バックアップの保存期間には限りがあるため、古いデータは順次削除されます。
そのため、エックスサーバーの自動バックアップだけに頼らず、UpdraftPlusなどのWordPressプラグインを利用して、別の場所にも定期的にバックアップを保存しておくと、より安心です。
ワードプレスのバックアップと復元をシンプルな操作で行えるUpdraftPlusというプラグインの使い方について解説します。 UpdraftPlusの使い方 まずはUpdraftPlusをインストールし、有効化しましょう。 …
二段階認証設定
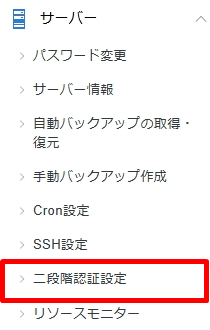
二段階認証は、通常のIDとパスワードに加えて、スマートフォンの認証アプリなどによる本人確認を行う仕組みです。
万が一パスワードが第三者に知られた場合でも、不正ログインのリスクを減らすことができます。
エックスサーバーでは、契約情報などを管理する「XServerアカウント」と、サーバーの各種設定を行う「サーバーパネル」に二段階認証を設定できます。
XServerアカウントでは認証アプリとSMS認証に対応していますが、サーバーパネルでは認証アプリを利用します。
なお、XServerアカウント経由でサーバーパネルにログインする場合は、XServerアカウント側の二段階認証が適用されます。サーバーパネル側の設定は、サーバーIDで直接ログインする場合に適用されるものです。
サーバーの管理画面は重要な設定を変更できる場所なので、二段階認証は有効にしておくことをおすすめします。
また、認証アプリを利用できなくなった場合に備えて、設定時に発行されるバックアップコードも安全な場所に保管しておきましょう。
WordPress
エックスサーバーには、WordPress専用のセキュリティ設定も用意されています。
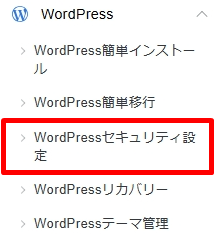
サーバーパネルの「WordPress」→「WordPressセキュリティ設定」から、ドメインごとに各種アクセス制限を確認・変更できます。
IPアドレス制限
IPアドレス制限は、あらかじめ許可したIPアドレスからのみ、WordPressの管理画面にアクセスできるようにする機能です。

登録されていないIPアドレスからのアクセスを遮断するため、不正ログインを防ぐ効果が期待できます。
初期状態ではOFFになっていますが、特定の場所や固定IPアドレスからのみWordPressを管理する場合は、有効にすることも選択肢になります。
ただし、自宅や外出先など複数の場所からブログを更新する場合や、IPアドレスが変わる環境では注意が必要です。
許可していないIPアドレスからは自分自身もログインできなくなるため、利用環境によっては不便になる可能性があります。
そのため、一般的な個人ブログでは必ずしもONにする必要はなく、初期設定のOFFのままでもよいでしょう。
国外アクセス制限
国外アクセス制限は、海外からのWordPress管理画面や各種APIへのアクセスを制限する機能です。
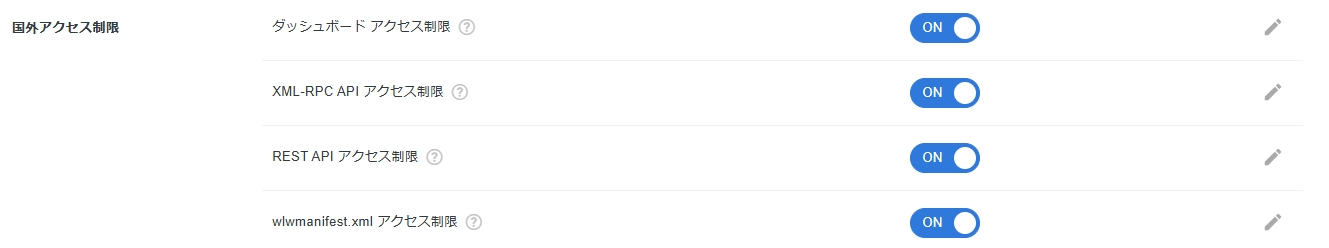
エックスサーバーでは、以下の4項目が用意されています。
- ダッシュボードアクセス制限…海外からのWordPress管理画面へのアクセスを制限
- XML-RPC APIアクセス制限…海外からのXML-RPC APIへのアクセスを制限
- REST APIアクセス制限…海外からのREST APIへのアクセスを制限
- wlwmanifest.xmlアクセス制限…海外からのwlwmanifest.xmlへのアクセスを制限
これらは初期状態でONになっており、エックスサーバーも基本的には有効のまま運用することを推奨しています。
なお、この機能はWordPressの管理機能などへのアクセスを制限するもので、海外からの一般的なブログ閲覧を禁止するものではありません。
ただし、海外旅行中などにWordPressを更新する場合は注意が必要です。国外から管理画面にアクセスできなくなるほか、REST APIの制限によって記事の編集や保存が正常に行えない場合があります。
海外からの更新が必要な場合は、該当する設定を一時的に変更するか、ホワイトリストに利用するIPアドレスを登録するなどの対応を検討しましょう。
ログイン試行回数制限
ログイン試行回数制限は、WordPressへのログインに短時間で何度も失敗した場合、一時的にアクセスを制限する機能です。

パスワードを次々に試して不正ログインを狙う、ブルートフォースアタック(総当たり攻撃)への対策として役立ちます。
エックスサーバーでは初期状態でONになっており、特別な事情がなければ、そのまま有効にしておくことが推奨されています。
なお、ログイン試行回数によってアクセスが制限された場合、原則として24時間後に自動解除されます。
WordPressのセキュリティプラグインにも同様の機能を備えたものがありますが、エックスサーバー側でも対策が行われていることを知っておくとよいでしょう。
コメント・トラックバック制限
コメント・トラックバック制限は、WordPressへのスパムコメントやトラックバックを制限するための機能です。

エックスサーバーでは、「大量コメント・トラックバック制限」と「国外からのコメント・トラックバック制限」の2種類が用意されています。
大量コメント・トラックバック制限は、短時間に大量のコメントなどが投稿された場合、一時的に投稿を制限するもので、初期状態ではONになっています。
一方、国外からのコメント・トラックバック制限は初期状態ではOFFですが、海外からの投稿を受け付ける必要がなければ、ONにすることも選択肢になります。
なお、WordPress側でコメントやトラックバック機能そのものを使用していない場合は、WordPressの設定から無効にしておくこともおすすめです。
PHP
PHPのバージョン設定
PHPは、WordPressを動かすために使われているプログラミング言語です。
古いPHPのバージョンを使い続けると、セキュリティ上の問題が発生するリスクが高くなるほか、WordPress本体やプラグインが正常に動作しなくなる場合もあります。
エックスサーバーでは、サーバーパネルの「PHP」→「PHP Ver.切替」から、ドメインごとに現在使用しているPHPのバージョンを確認・変更できます。
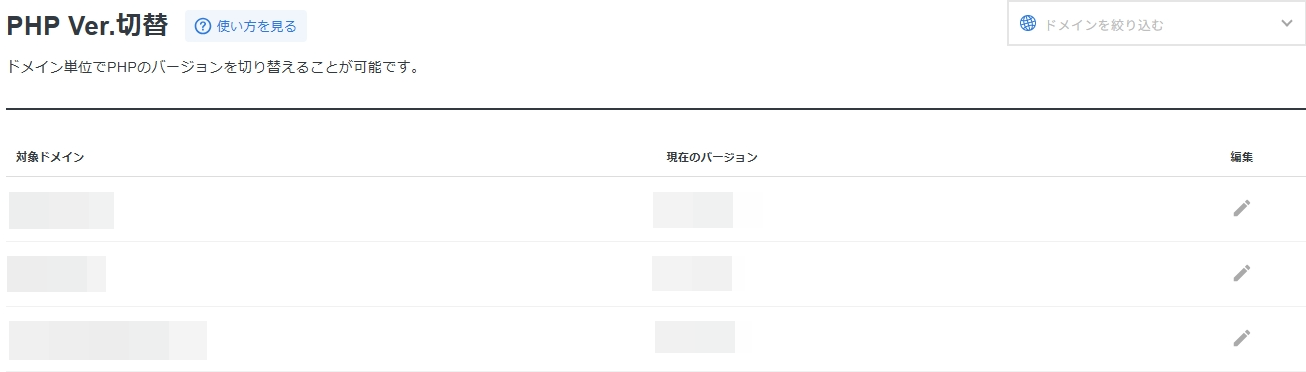
基本的には、WordPressや利用中のテーマ、プラグインとの互換性を確認しながら、サポートされている新しいバージョンを使用するのが望ましいでしょう。
ただし、PHPのバージョンを変更すると、古いテーマやプラグインが正常に動作しなくなる場合があります。変更前にはバックアップを取得し、変更後はブログの表示や管理画面、各種機能が正常に動作するか確認するようにしましょう。
ドメイン
SSL設定(無料独自SSL)
SSLは、Webサイトと閲覧者の間でやり取りする情報を暗号化する仕組みです。
SSLが有効になっているサイトでは、URLが「http://」ではなく「https://」で始まり、第三者による通信内容の盗み見や改ざんを防ぐ効果があります。
エックスサーバーでは無料独自SSLを利用できるため、追加料金をかけずに通信を暗号化できます。
サーバーパネルの「ドメイン」→「SSL設定」から、ドメインごとの設定状況を確認できます。

すでにWordPressでブログを運営している場合は設定済みのことも多いと思いますが、改めて確認しておくとよいでしょう。
また、SSLを設定しただけでは、HTTPからHTTPSへの自動転送は行われません。HTTPでアクセスした場合もHTTPSへ転送される「常時SSL化」ができているか確認しておくことが大切です。
セキュリティ
WAF設定
WAF(Web Application Firewall)は、Webサイトへの不正なアクセスを検知・遮断するためのセキュリティ機能です。
WordPressなどのWebアプリケーションの弱点を狙った攻撃から、サイトを保護する役割があります。
エックスサーバーでは、サーバーパネルの「セキュリティ」→「WAF設定」から、クロスサイトスクリプティング(XSS)やSQLインジェクションをはじめ、ファイルへの不正アクセス、不正なコマンドの実行など、6種類の攻撃への対策を設定できます。
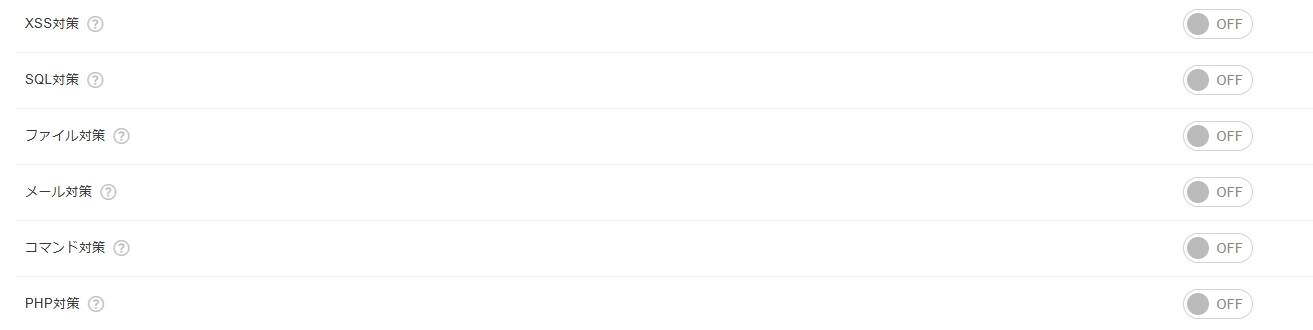
基本的には、各項目を有効にすることでセキュリティの強化につながります。ただし、WAFは正常なアクセスや操作を攻撃と誤判定してしまう場合もあります。
例えば、WordPressの管理画面で記事の保存ができなくなったり、プラグインの操作中にエラーが発生したりするケースです。そのため、設定を変更した後はブログが正常に動作するか確認し、問題が発生した場合はWAFの影響も疑ってみるとよいでしょう。
なお、WAFだけですべての攻撃を防げるわけではないため、WordPress本体やテーマ、プラグインの更新も引き続き重要です。
XServer サイトセキュリティ(改ざん検知・脆弱性診断)
エックスサーバーには、Webサイトの改ざんやマルウェア、XSS(クロスサイトスクリプティング)やSQLインジェクションなどの脆弱性を自動的に診断する「XServer サイトセキュリティ」という機能もあります。
2026年10月13日から一部プランで無料提供が開始され、プレミアムプランでは1ページ、ビジネスプランでは50ページを対象に、1サーバーにつき1サイトまで追加料金なしで利用できます。
一方、スタンダードプランは無料提供の対象外となっています。対象プランを利用している場合は、サーバーパネルの「セキュリティ」→「サイトセキュリティ」から利用設定を確認してみるとよいでしょう。
おわりに
今回は、エックスサーバーで確認しておきたいセキュリティ設定について紹介しました。
WordPressのセキュリティ対策というとプラグインの導入に目が向きがちですが、エックスサーバー側にもさまざまな機能が用意されています。
中には初期状態で有効になっているものも多いため、すべての設定を変更する必要はありません。まずは現在の設定状況を確認し、必要な項目を見直すことが大切です。
また、サーバー側の機能だけですべての攻撃を防げるわけではないため、WordPress本体やテーマ、プラグインの更新、定期的なバックアップなども引き続き行っていきましょう。